
CRA sichere Außerbetriebnahme: Daten löschen, Geräte zurücksetzen und Zugänge widerrufen
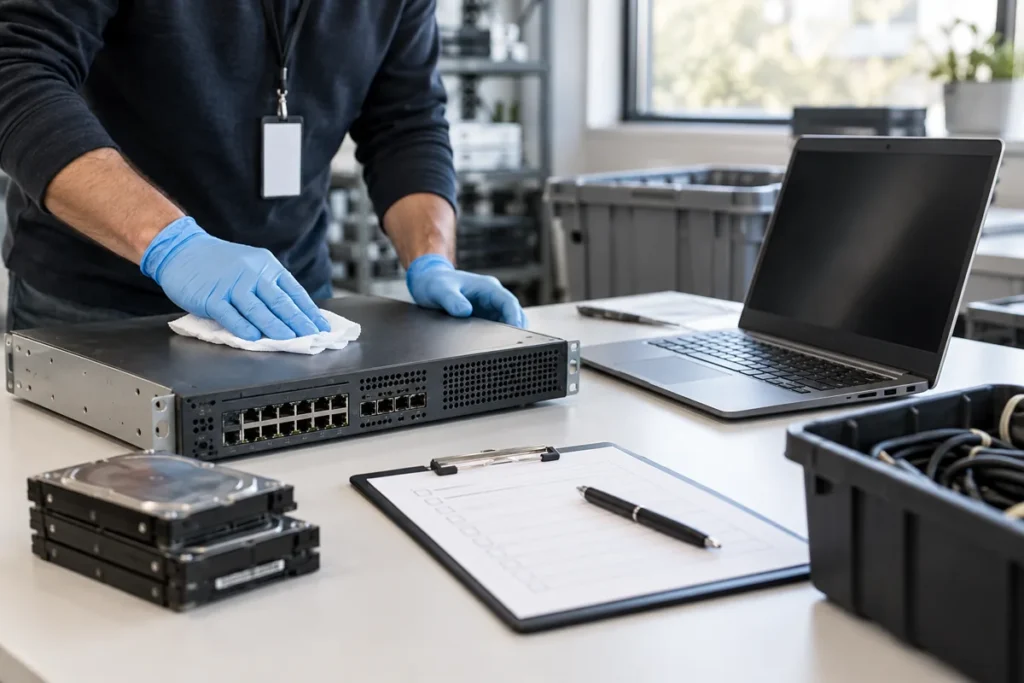
Produkte mit digitalen Elementen müssen nach dem Cyber Resilience Act eine sichere und einfache dauerhafte Entfernung aller Daten und Einstellungen ermöglichen. Wo Daten auf andere Produkte oder Systeme übertragen werden können, soll auch diese Übertragung sicher möglich sein. Die Anforderung betrifft damit Factory Reset, Datenlöschung, Konten, Schlüssel, Cloud-Verknüpfungen und die sichere Weitergabe oder Entsorgung eines Produkts.
Den Zusammenhang erläutert der Cyber Resilience Act im Überblick. Weitere Fachthemen finden Sie in der zugehörigen CRA-Themenübersicht.
Welche Daten und Funktionen umfasst die sichere Außerbetriebnahme?
Das Produkt muss die einschlägige sichere Entfernung von Daten und Einstellungen ermöglichen. Ein Factory Reset ist nur dann ausreichend, wenn seine tatsächliche Wirkung zu den betroffenen Daten und Zugängen passt.
Was verlangt der CRA bei der Außerbetriebnahme?
Anhang I Teil I Nummer 2 Buchstabe m verlangt, dass Nutzer alle Daten und Einstellungen dauerhaft, sicher und einfach entfernen können. Wenn Daten auf andere Produkte oder Systeme übertragen werden können, soll dies ebenfalls sicher möglich sein. Anhang II verlangt außerdem Nutzerinformationen für eine sichere Außerbetriebnahme und zur sicheren Entfernung von Nutzerdaten.
Damit gehört das Ende des Produktlebenszyklus bereits in Secure by Design. Wer Löschung und Übergabe erst nach Jahren nachrüstet, stößt häufig auf technische Grenzen bei Schlüsseln, Cloudkonten und nicht dokumentierten Speichern.
Ist ein Factory Reset automatisch eine sichere Löschung?
Nein. Ein Factory Reset kann Einstellungen zurücksetzen, ohne alle Nutzerdaten sicher zu entfernen. Bei manchen Produkten werden Dateien nur aus einem Index gelöscht, während Inhalte auf dem Speicher verbleiben. Bei anderen bleiben Cloudkonten, Tokens oder Gerätebindungen aktiv.
Hersteller sollten deshalb genau definieren, was ein Reset tut: Welche lokalen Daten werden gelöscht? Welche Schlüssel werden entfernt? Welche Cloud-Verknüpfungen werden getrennt? Welche Firmwareversion bleibt bestehen? Nur dann lässt sich die Sicherheitswirkung prüfen.
Welche Daten müssen berücksichtigt werden?
Relevant sind nicht nur offensichtliche Benutzerdaten. Auch Konfigurationen, Zugangstokens, WLAN-Schlüssel, Zertifikate, private Schlüssel, lokale Logs, Cache, Telemetriepuffer, gespeicherte Adressen, Backups und Wartungsinformationen können sensibel sein.
| Datenart | Beispiel | Außerbetriebnahme |
|---|---|---|
| Nutzerdaten | Dateien, Profile | löschen/exportieren |
| Credentials | Tokens, Passwörter | widerrufen/entfernen |
| Schlüssel | Geräte-/Nutzerschlüssel | löschen oder Crypto Erase |
| Konfiguration | Netzwerk, Rollen | auf sicheren Zustand setzen |
| Logs | Audit-/Diagnosedaten | nach Zweck behandeln |
| Cloudbindung | Geräte-ID/Konto | entkoppeln |
Wie wird dauerhafte Löschung technisch umgesetzt?
Die geeignete Löschmethode hängt von Speicher, Architektur und Risiko ab. Verschlüsselung, Schlüsselentfernung und plattformspezifische Mechanismen benötigen nachvollziehbare Voraussetzungen und Tests.
Was bedeutet „dauerhaft“ bei Datenlöschung?
Dauerhaft bedeutet, dass Daten mit vernünftigem Aufwand nicht einfach über die normale Produktfunktion oder naheliegende Wiederherstellung zurückkommen. Die technische Umsetzung hängt vom Speichermedium und Angreifermodell ab.
Bei verschlüsselter Speicherung kann Crypto Erase – also das sichere Löschen der relevanten Schlüssel – eine geeignete Methode sein. Bei anderen Speichern können Überschreiben, sichere Löschbefehle oder plattformspezifische Mechanismen erforderlich sein. Der CRA schreibt keine universelle Löschtechnik vor.
Was ist Crypto Erase?
Crypto Erase entfernt den Schlüssel, mit dem Daten verschlüsselt sind, sodass verbleibende Datenblöcke praktisch unlesbar werden. Voraussetzung ist, dass die Verschlüsselung von Anfang an korrekt implementiert wurde und keine weiteren Schlüsselkopien oder Klartextduplikate bestehen.
Das Verfahren verbindet Außerbetriebnahme mit Kryptografie und Schlüsselmanagement. Hersteller sollten testen, ob Backups, Recoverybereiche oder Synchronisationsdienste die gelöschten Daten nicht erneut verfügbar machen.
Wie testet man sichere Löschung auf Flash-Speichern?
Flash-Speicher verwenden Wear Leveling und interne Controllerlogik, sodass einfaches Überschreiben nicht immer garantiert, jeden physischen Block zu erreichen. Hersteller sollten daher plattformspezifische sichere Löschmechanismen oder geeignete kryptografische Ansätze nutzen.
Es geht nicht darum, jedes Produkt forensisch gegen staatliche Labore zu härten. Die Löschmethode muss zum Risiko und zum vernünftigerweise erwartbaren Angreifer passen.
Wie werden Cloudbindungen, Konten und gespeicherte Rechte behandelt?
Lokale Löschung und entfernte Berechtigungen werden gesondert geprüft. Konten, Tokens, Zertifikate, Backups und Verwaltungsbindungen dürfen keine unbeabsichtigten Restzugänge erhalten.
Wie behandelt man Cloud-Daten?
Viele Produkte speichern Einstellungen oder Nutzerdaten zusätzlich im Backend. Ein lokaler Reset darf dann nicht den Eindruck vollständiger Löschung vermitteln, wenn das Cloudkonto weiter Daten hält. Produkt und Nutzerinformation müssen klar unterscheiden, welche Daten lokal und welche entfernt gespeichert sind.
Je nach Architektur kann der Außerbetriebnahmeprozess eine API zum Löschen, Entkoppeln oder Übertragen enthalten. Bei der geplanten CRA Remote-Datenverarbeitung wird relevant, welche Cloudfunktion Teil des Produkts ist.
Wie werden Konten und Tokens widerrufen?
Beim Verkauf, Rückgabe oder Ausscheiden eines Geräts müssen aktive Sessions, API-Tokens, Refresh-Tokens und Gerätebindungen berücksichtigt werden. Nur eine lokale Datei zu löschen reicht nicht, wenn das Backend weiterhin einen langlebigen Token akzeptiert.
Der Außerbetriebnahmeprozess sollte deshalb mit dem Identity- und Access-Lifecycle verbunden sein. Benutzer müssen erkennen können, ob ein Gerät vollständig vom Konto entfernt wurde.
Was passiert mit Geräteidentitäten und Zertifikaten?
Geräte besitzen häufig langfristige Zertifikate oder Schlüssel. Bei endgültiger Entsorgung können diese widerrufen oder aus Backend-Listen entfernt werden. Bei einer sicheren Weitergabe an einen neuen Besitzer kann dagegen eine Neu-Provisionierung erforderlich sein.
Hersteller sollten vermeiden, dass ein alter Besitzer über historische Credentials weiterhin auf das Gerät oder zugehörige Dienste zugreifen kann.
Wie geht man mit Logs und Auditdaten um?
Logs können personenbezogene oder sicherheitsrelevante Informationen enthalten. Bei Außerbetriebnahme muss feststehen, welche lokalen Logs gelöscht werden und welche zentralen Auditdaten aus Sicherheits- oder rechtlichen Gründen noch benötigt werden.
Die Aufbewahrung sollte nicht improvisiert werden. Der Artikel CRA Logging & Monitoring beschreibt Zweck, Datenminimierung und Retention.
Was gilt für Multi-Tenant- und Business-Systeme?
Bei mandantenfähigen Systemen muss Löschung eindeutig dem richtigen Tenant zugeordnet sein. Ein Administrator eines Kunden darf nicht versehentlich Daten anderer Mandanten entfernen. Gleichzeitig braucht die vollständige Vertragsbeendigung einen kontrollierten Prozess für Export, Löschung und Bestätigung.
Rollen, Wartefristen und Wiederherstellungsfenster sollten dokumentiert sein. Besonders bei automatischer Löschung muss klar sein, wann ein Vorgang endgültig wird.
Wie behandelt man Backups nach einer Löschanforderung?
Backups können Daten länger enthalten als das aktive System. Hersteller sollten wissen, ob einzelne Datensätze technisch aus Sicherungen entfernt werden können oder ob eine kontrollierte Ablauf- und Wiederherstellungsstrategie nötig ist. Das betrifft auch andere Rechtsgebiete neben dem CRA.
Wichtig ist, dass ein Restore nicht unbemerkt dauerhaft gelöschte Accounts oder Credentials wieder aktiviert. Recoveryprozesse brauchen deshalb Nachbearbeitung und Sperrlisten.
Wie werden Geräte aus zentralen Verwaltungsplattformen entfernt?
Eine vollständige Außerbetriebnahme umfasst häufig Inventar, MDM, Lizenzserver, Zertifikatsdienste und Monitoring. Hersteller oder Geschäftsnutzer sollten erkennen können, welche Systembindungen nach dem lokalen Reset noch bestehen.
Ein zentraler Decommissioning-Workflow kann diese Schritte bündeln und reduzieren, dass verwaiste Geräteidentitäten oder Zugriffsrechte jahrelang aktiv bleiben.
Wie werden Weitergabe, Reparatur und besondere Fälle organisiert?
Nutzer brauchen einen sicheren Ablauf für Export, Entkopplung und Übergabe. Defekte Geräte, Retouren und Fernlöschung benötigen eigene kontrollierte Verfahren.
Wie funktioniert sichere Weitergabe eines gebrauchten Produkts?
Vor Verkauf oder Weitergabe braucht der Nutzer einen klaren Prozess: Daten exportieren, Gerät zurücksetzen, Cloudkonto trennen, alte Credentials widerrufen und die sichere Ersteinrichtung für den neuen Besitzer ermöglichen. Dieser Ablauf sollte möglichst wenige Spezialkenntnisse verlangen.
Bei Geräten mit mehreren Nutzern muss festgelegt sein, wer eine vollständige Löschung auslösen darf. Ein normaler Benutzer sollte nicht ohne Berechtigung die Daten aller anderen Konten zerstören können.
Was gilt für RMA, Reparatur und Retouren?
Geräte gelangen häufig mit Kundendaten zum Hersteller oder Servicepartner. Deshalb sollte die Nutzerinformation erklären, ob Daten vor Einsendung gelöscht werden sollen, ob eine Sicherung erforderlich ist und wie der Service mit nicht löschbaren Geräten umgeht.
Interne RMA-Prozesse brauchen Zugriffsbeschränkungen und definierte Löschung nach Abschluss. Besonders wichtig ist, dass Austauschgeräte nicht mit Daten oder Credentials eines vorherigen Kunden ausgeliefert werden.
Wie behandelt man defekte Geräte?
Ein defektes Gerät kann möglicherweise nicht mehr über die normale Benutzeroberfläche zurückgesetzt werden. Hersteller sollten überlegen, welche sichere Alternative existiert: Recoverymodus, Remote-Widerruf, Service-Löschung oder – bei hochsensiblen Anwendungen – sichere physische Behandlung.

Die Nutzerinformation sollte realistische Möglichkeiten nennen. Eine Löschanleitung, die nur funktioniert, solange das Gerät vollständig bootet, deckt nicht alle vorhersehbaren Außerbetriebnahmeszenarien ab.
Welche Rolle spielt Datenexport vor der Löschung?
Anhang I nennt auch die sichere Übertragung von Daten, wenn diese auf andere Produkte oder Systeme übertragbar sind. Das kann einen Export vor dem Reset ermöglichen. Format, Zugriffsschutz und Transport sollten dabei sicher gestaltet sein.
Ein Export darf nicht ohne ausreichende Authentisierung alle gespeicherten Daten offenlegen. Besonders bei administrativen Backups müssen Rollen und Schutzbedarf berücksichtigt werden.
Wie unterscheidet sich Backup von Datenportabilität?
Ein Backup dient primär Wiederherstellung desselben oder eines kompatiblen Systems. Datenportabilität oder Export dient dem Nutzer, Daten bewusst auf ein anderes System zu übertragen. Beide können ähnliche Dateien verwenden, verfolgen aber unterschiedliche Zwecke.
Hersteller sollten dokumentieren, ob ein exportiertes Paket sensible Schlüssel oder Credentials enthält und wie es geschützt werden muss.
Wie geht man mit Fernlöschung um?
Remote Wipe kann bei verlorenen Geräten nützlich sein, ist aber selbst eine hochprivilegierte Funktion. Sie braucht starke Authentisierung, klare Berechtigungen, Schutz gegen Missbrauch und nachvollziehbares Logging.
Das Produkt sollte definieren, was passiert, wenn das Gerät zum Zeitpunkt der Löschung offline ist und wie der Auftrag bei späterer Verbindung verarbeitet wird. Fehlgeschlagene oder abgebrochene Fernlöschungen dürfen keinen falschen Erfolgsstatus erzeugen.
Wie passt Außerbetriebnahme zum Produkt-Supportende?
Zum Ende des Supportzeitraums sollte der Hersteller besonders klar über sichere Weiternutzung, Migration oder Außerbetriebnahme informieren. Ein Produkt wird nicht automatisch unsicher, sobald der Support endet, aber künftige Schwachstellen werden möglicherweise nicht mehr behoben.
Eine gut dokumentierte Export- und Löschfunktion erleichtert Nutzern den Wechsel auf ein unterstütztes Produkt, ohne Daten oder Credentials unkontrolliert zurückzulassen.
Wie wird die tatsächliche Wirkung von Reset und Übergabe getestet?
Tests beginnen mit einem realistisch genutzten Produkt und prüfen verbleibende Daten sowie alte Zugänge. Auch der sichere Ausgangszustand für den neuen Nutzer muss nachgewiesen werden.
Wie testet man einen Factory Reset?
Tests beginnen mit einem realistisch genutzten Produkt: Konten, Netzwerkdaten, Dateien, Tokens, Cloudverknüpfungen und Logs werden angelegt. Danach wird der Reset durchgeführt und geprüft, welche lokalen und entfernten Spuren verbleiben.
Zusätzlich sollte getestet werden, ob ein alter Benutzer nach der Übergabe noch auf das Gerät zugreifen kann, ob wiederhergestellte Backups alte Credentials reaktivieren und ob der neue Besitzer einen sicheren Ausgangszustand erhält.
Wie sollte ein Reset nach dem Löschen konfiguriert sein?
Nach dem Reset sollte das Produkt in einen sicheren Secure-by-Default-Zustand zurückkehren. Universelle Standardpasswörter, aktivierte Debugports oder veraltete unsichere Protokolle dürfen nicht durch die Resetfunktion wieder eingeführt werden.
Bei Software ist zusätzlich zu prüfen, ob der Reset Konfiguration entfernt, ohne wichtige Security Updates zurückzusetzen oder ein verwundbares altes Release wiederherzustellen.
Wie prüft man die sichere Übergabe an einen neuen Eigentümer?
Für Produkte, die weiterverkauft oder innerhalb eines Unternehmens neu zugeordnet werden können, sollte ein Übergabetest durchgeführt werden. Nach Export, Reset und Kontoentkopplung versucht der frühere Nutzer erneut auf Gerät, Cloudkonto und gespeicherte Daten zuzugreifen. Gleichzeitig wird geprüft, ob der neue Eigentümer mit einem sauberen Ausgangszustand startet und keine alten Tokens, Rollen oder Konfigurationen übernimmt. Dieser Test deckt häufig genau die Restbindungen auf, die eine reine Reset-Funktion übersieht.
Welche Nutzerinformationen und Nachweise sind erforderlich?
Die Anleitung muss den vorgesehenen Ablauf verständlich erklären und seine Grenzen nennen. Die technische Akte hält Datenorte, Maßnahmen und Prüfergebnisse für die jeweiligen Varianten nachvollziehbar fest.
Was gehört in die Nutzerinformation?
Anhang II verlangt Angaben zur sicheren Außerbetriebnahme, einschließlich Informationen dazu, wie Nutzerdaten sicher entfernt werden können. Nutzer sollten einen klaren, schrittweisen Ablauf erhalten und verstehen, welche lokalen und entfernten Daten betroffen sind.
Der Artikel CRA Nutzerinformationen und EU-Konformitätserklärung ordnet diese Angaben in die gesamte Produktdokumentation ein.
Wie dokumentiert der Hersteller die Funktion?
Die technische Dokumentation sollte Datenorte, Reset-/Löschmechanismen, Schlüsselbehandlung, Cloudentkopplung, Rollen und Testnachweise beschreiben. Bei verschiedenen Hardware- oder Softwarevarianten muss klar sein, welcher Prozess gilt.
Der Beitrag CRA technische Dokumentation zeigt, wie solche Nachweise in die Produktakte eingebettet werden.
Welche typischen Fehler treten auf?
- Factory Reset löscht nur Einstellungen, nicht Nutzerdaten.
- Cloudkonto und Gerät bleiben nach lokaler Löschung verbunden.
- Refresh-Tokens funktionieren nach Weitergabe weiter.
- Backups stellen gelöschte Credentials wieder her.
- Recovery setzt auf eine verwundbare alte Softwareversion zurück.
- RMA-Geräte werden mit Kundendaten weiterbearbeitet.
- Löschanleitung funktioniert nur bei vollständig funktionsfähigem Gerät.
Wie können KMU einen belastbaren Decommissioning-Prozess starten?
Ein KMU kann eine Datenlandkarte erstellen und für jeden Speicherort drei Fragen beantworten: Wie exportieren? Wie löschen? Wie nachweisen? Anschließend wird ein einheitlicher Reset- und Kontoentkopplungsprozess definiert und mit realen Testdaten geprüft.
Besonders hilfreich ist ein Test mit einem gebrauchten Gerät oder Testtenant, der anschließend an eine andere Person übergeben wird. So werden vergessene Cloudbindungen und Credentials schnell sichtbar.
Wo stehen Außerbetriebnahme und Datenlöschung im CRA?
Die ausdrückliche Produktanforderung findet sich in Anhang I Teil I Nummer 2 Buchstabe m und die zugehörige Nutzerinformation in Anhang II der Verordnung (EU) 2024/2847. Sie verbinden dauerhafte Daten- und Einstellungsentfernung mit sicherer Übertragung und verständlicher Außerbetriebnahmeanleitung.
Quellen geprüft am 4. Oktober 2026. Redaktion: Jörn Poppenhäger.
Wie weit ist Ihre CRA-Umsetzung?
Der kostenlose Schnellcheck ordnet Anwendungsbereich, Unternehmensrolle und zentrale Umsetzungslücken ein.
Kostenlosen CRA-Schnellcheck starten